Warum Kunden Tenable gegenüber Microsoft bevorzugen
Risiken priorisieren
Risiken priorisieren
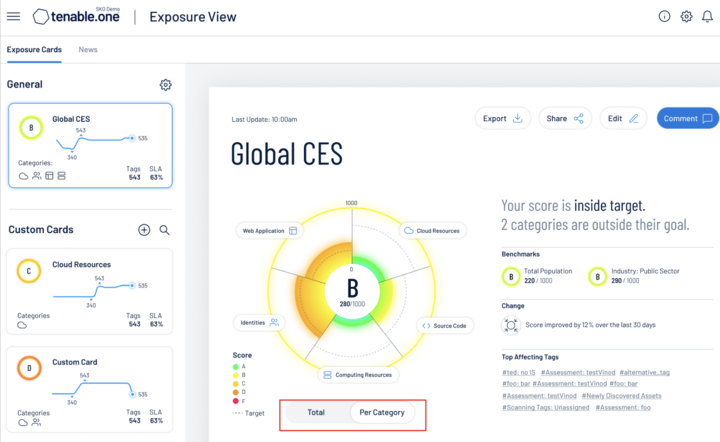
Tenable Exposure View kombiniert das Tenable Vulnerability Priority Rating (VPR) mit einem Asset Criticality Rating (ACR), um das Risiko eines Assets, eines Geschäftsbereichs oder des gesamten Unternehmens objektiv zu messen.
Sicherheit, die über Endgeräte hinausgeht
Sicherheit, die über Endgeräte hinausgeht
Tenable has complete visibility and assessment of your entire attack surface.
Zur Reduzierung von Cyberrisiken und Gewährleistung der Compliance ist ein Verständnis erforderlich, das von der klassischen IT über die Cloud bis hin zu operativen Technologien reicht.
Die Fähigkeit von Tenable, sich bei Netzwerkgeräten einzuloggen und deren Konfiguration und Einstellungen zu überprüfen, führt zu einer deutlichen Reduzierung der Anzahl falsch-positiver Meldungen.
Abdeckung und Genauigkeit
Abdeckung und Genauigkeit
As of March 2026, Tenable Research has published more than 315K plugins covering over 116K CVEs. We continue to update and publish our vulnerability coverage and CVE count at tenable.com/plugins.
1 - Tenable Blog Link
154 Tsd
Schwachstellen anhand von über 443,000 Plugins bewertet
814
Schwachstellen wurden von Tenable Research aufgedeckt
Communicate risks
Risiken kommunizieren
Tenable enables communication by providing an extensive library of dashboards and reports to help facilitate communication with stakeholders such as senior leadership, IT and security colleagues, auditors, and the board.
Vereinfachte Lizenzierung und Kosten
Vereinfachte Lizenzierung und Kosten
Tenable pricing and licensing removes “security math,” double-charging and financial penalties for premium features common for Microsoft.
Tenable und Microsoft im Vergleich
|
|
|
|---|---|---|
|
Tenable
Included: Industry’s broadest vulnerability coverage
|
Genauigkeit in Bezug auf Schwachstellen und Abdeckung
|
Microsoft
Not included: Nicht veröffentlicht
|
|
Tenable
Included: Exposure View kombiniert das Tenable Vulnerability Priority Rating mit einem Score für die Asset-Kritikalität
|
Priorisierung
|
Microsoft
Not included: Berücksichtigt keinen wichtigen geschäftlichen Kontext
|
|
Tenable
Included: Große Vielfalt an Assets – Endgeräte, Netzwerkgeräte, Betriebstechnologie (Operational Technology, OT), Cloud-Workloads, Web-Apps
|
Umfang der Abdeckung
|
Microsoft
Not included: Beschränkt auf Endgeräte mit einem Agent und grundlegender SNMP-basierter Funktionalität
|
|
Tenable
Included: Umfangreiche Bibliothek mit Dashboards und Berichten
|
Dashboard- und Reporting-Funktionalität
|
Microsoft
Not included: Mangel an Dashboards und Berichten
|
|
Tenable
Included: Integration and support for the third-party remediation tools, remediation workflows
|
Ökosystem für Vulnerability Management-Tool
|
Microsoft
Not included: Minimale Integration mit Remediation-Tools wie BigFix
|
|
Tenable
Included: Agent-basiert und Agentless
|
Scan-Technologien
|
Microsoft
Not included: Lacks Windows authenticated scanning
|
|
Tenable
Included: A truly vendor-agnostic Exposure view
|
Vendor agnostic
|
Microsoft
Not included: Best if you are 100% Microsoft
|
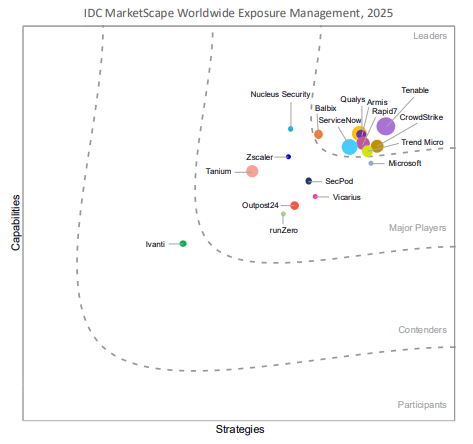
Von Branchenanalysten als führender Anbieter im Bereich Exposure Management ausgezeichnet
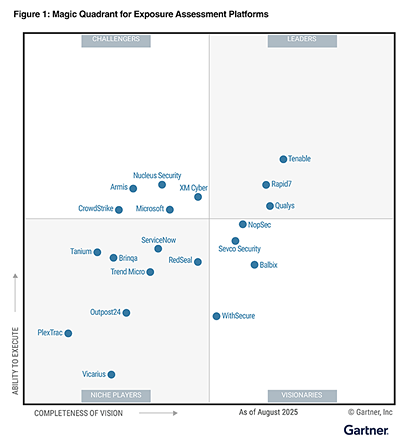
Tenable ist führender Anbieter im 2025 Gartner® Magic Quadrant™️for Exposure Assessment Platforms (EAP).
Tenable One
Demo anfordern
Die weltweit führende KI-gestützte Plattform für Exposure Management
Vielen Dank
Vielen Dank für Ihr Interesse an Tenable One.
Ein Vertriebsmitarbeiter wird sich in Kürze mit Ihnen in Verbindung setzen.
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success