Edge-Infrastruktur unter Beschuss: Was zwei unabhängige Datenbasen darüber verraten, wer Ihre Perimeter-Sicherheit kompromittiert
Eine gemeinsame Analyse von Tenable und SentinelOne von 93 Zuordnungen zwischen Schwachstellen und Angreifern zeigt, dass sowohl staatlich unterstützte Akteure als auch Cyberkriminelle unabhängig voneinander auf dieselbe Edge-Infrastruktur abzielen. Besonderer Dank geht an SentinelOne® Incident Readiness & Response für ihre Beiträge zu dieser Publikation.
Diese Edge-Infrastruktur bildet die gemeinsame Angriffsfläche, auf der staatlich gelenkte Akteure und finanziell motivierte Kriminelle unabhängig voneinander zusammentreffen – sie ist weder die Domäne einer einzelnen Angreiferkategorie noch ein exklusives Problem von Nationalstaaten, trotz zwei Jahren Schlagzeilen über China-nahe Akteure, die Ivanti, Fortinet und Palo Alto Networks ins Visier nehmen. Die vorliegenden Daten erzählen eine andere und viel umfassendere Geschichte – eine, die den Fokus auf die Anbieter statt auf einzelne CVEs legt.
Wichtige Erkenntnisse
- Zwei unabhängige Beobachtungssysteme, die Exposure-Telemetrie von Tenable aus tausenden Kundenumgebungen und die DFIR-Analysen von SentinelOne zu 66 CVEs, überschneiden sich zu 79 % bei denselben Anbietersystemen, obwohl die Übereinstimmung auf Ebene einzelner CVEs minimal ist.
- Zwölf CVEs in der Gesamtdatenbasis weisen eine bestätigte Multi-Nexus-Zuordnung auf: Staatlich unterstützte und kriminelle Akteure nutzen unabhängig voneinander dieselbe Schwachstelle aus, verteilt auf fünf Bedrohungskategorien (China, Russland, Nordkorea, Iran, Ransomware).
- Das Bild der Gefährdung ist ausgewogener, als die Schlagzeilen vermuten lassen: Fortinet, der in der Presse am häufigsten mit Edge-Device-Angriffen in Verbindung gebrachte Anbieter, liegt beim Risiko auf Container-Ebene im Mittelfeld (25 %) – weit hinter F5 (54 %) und in einem engen Feld von 10 Prozentpunkten gleichauf mit Check Point, Ivanti und Citrix.
- 54 % der Kundenumgebungen mit F5-Produkten weisen mindestens eine exponierte, aktiv ausgenutzte CVE auf; Citrix-Kunden zeigen mit einem Median von 461 Tagen bis zum Einspielen eines Patches die langsamste Behebungsrate.
- Die Komplexität der Behebung, speziell bei CVEs mit hoher Priorität, führt zu einer statistisch signifikanten Behebungslücke von 24 Tagen – was Angreifern wertvolle Handlungsspielräume eröffnet.
- Dieselben Produktlinien geraten immer wieder ins Visier: Bei Ivanti EPMM und Ivanti Connect Secure zeigt sich etwa alle 8,5 bis 13 Monate eine neu ausgenutzte CVE.
- Nutzen Sie mehrschichtige Verteidigungsstrategien (Defense-in-Depth): Patchen Sie Schwachstellen schnell wie möglich, minimieren Sie aber auch die Angriffsfläche (Reduzierung des Funktionsumfangs) und betreiben Sie Endpoints im Protection-Modus, um Lateral Movement nach einem erfolgreichen Erstzugriff besser zu unterbinden.
Die Überschneidung ist die eigentliche Geschichte
Zwölf CVEs in der Gesamtdatenbasis weisen eine bestätigte Multi-Nexus-Zuordnung auf: Staatlich unterstützte und kriminelle Akteure nutzen unabhängig voneinander dieselbe Sicherheitslücke aus, verteilt auf fünf Bedrohungskategorien. Vier Beispiele verdeutlichen dieses Muster:
| CVE | Produkt | Akteure (Nexus) | Bedeutung |
| CVE-2026-15409 | SonicWall SMA1000 | UTA0533 (nicht zugeordnet) + INC Ransomware | Nachfolge von Spionage auf Ransomware bei einem aktiven Zero-Day |
| CVE-2023-42793 | JetBrains TeamCity | APT29 (Russland) + Lazarus (DPRK) | Zwei staatlich unterstützte Akteure aus verschiedenen Nationen auf derselben CVE |
| CVE-2024-3400 | PAN-OS GlobalProtect | UTA0218 (China) + INC Ransomware | Zero-Day mit China-Bezug, wiederverwendet von Ransomware-Betreibern |
| CVE-2024-24919 | Check Point Quantum | PurpleHaze (China) + Fox Kitten (Iran) | Unabhängige Ausnutzung derselben Gateway-Schwachstelle durch China und den Iran |
Die verbleibenden acht bestätigten Multi-Nexus-Zuordnungen betreffen Produktlinien von Fortinet, Citrix, Cisco und Ivanti. Staatlich unterstützte Akteure und Ransomware-Gruppen bewegen sich nicht in getrennten Schwachstellen-Ökosystemen. Sie nutzen dieselben Einfallstore in dieselben Produkte. Die Breite dieser Überschneidung ist die eigentliche Erkenntnis – nicht die Aktivität eines einzelnen Akteurs.
Dieses Muster zieht sich durch die gesamte gemeinsame Analyse. Daraus ergeben sich drei Schlussfolgerungen:
Anbieter-Angriffsflächen sind das dauerhafte Ziel von Schwachstellenausnutzungen. Dieselben elf Anbieter (Fortinet, Citrix, Ivanti, Palo Alto Networks, Cisco, Juniper, VMware, Microsoft, Oracle, CrushFTP sowie das React-Framework von Meta) tauchen in beiden Beobachtungssystemen mit einer Überschneidung von 79 % auf – und alle sieben Anbieter von Edge-Produkten überschneiden sich vollständig. Die zeitliche Abfolge wiederholter Angriffe auf Ivanti-Produkte zeigt, dass sich die Pipeline von der Schwachstelle bis zur Ausnutzung bei denselben Produktlinien in Abständen von 8,5 bis 13 Monaten erneuert. Das ist ein strukturelles, kein punktuelles Problem. Durch das Patchen der aktuellen CVE wird die Angriffsfläche des Anbieters nicht aus der Bedrohungslandschaft entfernt.
Staatlich unterstützte Akteure und Ransomware-Gruppen überschneiden sich auf struktureller Ebene. Zwölf CVEs mit bestätigten Multi-Nexus-Zuordnungen erstrecken sich über alle fünf Bedrohungskategorien und überschreiten die Grenze zwischen staatlichen und kriminellen Akteuren. Die Abwehr einer einzelnen Akteurskategorie auf Edge-Geräten erfordert zwangsläufig den Schutz vor allen Kategorien, da die Angriffsfläche identisch ist. Eine Organisation, die Maßnahmen nur auf staatliche TTPs ausrichtet, bleibt weiterhin gegenüber Ransomware-Betreibern exponiert, die dieselbe Sicherheitslücke ausnutzen – und umgekehrt.
CVEs mit hoher Priorität erfordern mehr Zeit für die Behebung, nicht weniger. Über die Liste von Tenable mit 238 CVEs mit hoher Priorität hinweg weisen hochprioritäre CVEs eine mediane Behebungszeit von 146 Tagen auf – im Vergleich zu 122 Tagen bei allen anderen CVEs. Das entspricht einer statistisch signifikanten Verzögerung von 24 Tagen. Die spezifische Untergruppe für Edge-Geräte (52 CVEs) zeigt eine durchgängige Abweichung von 8 Tagen in dieselbe Richtung, die zwar statistisch nicht signifikant war, aber darauf hindeutet, dass dieser Trend auch für Edge-Geräte gelten dürfte. Externe Daten bestätigen das Muster: Der 2026 Verizon Data Breach Investigations Report (DBIR) stellte fest, dass die mediane Patch-Zeit im Jahresvergleich von 32 auf 43 Tage anstieg – obwohl die Ausnutzung von Schwachstellen den Diebstahl von Zugangsdaten als häufigsten Erstzugriffsvektor ablöste. Bereits der DBIR 2025, der die Behebungstrendanalysen von Tenable RSO über 17 Edge-relevante CVEs hinweg einbezog, ergab, dass nur 54 % der KEVs (Known Exploited Vulnerabilities) auf Edge-Geräten vollständig behoben wurden. Die Erklärung dafür ist struktureller Natur: Edge-Geräte bilden die Netzwerkgrenze. Das Patchen eines VPN-Gateways oder einer Firewall bedeutet Ausfallzeiten für alle dahinter liegenden Benutzer, was die Hürden im Change Management vervielfacht. Zudem entziehen sich diese Geräte standardisierten Patching-Workflows, da auf ihnen keine Endpunkt-Agenten laufen, sie häufig Updates auf Firmware-Ebene mit manueller Überprüfung erfordern und oft keine aktiven Wartungsverträge bestehen. Das Ergebnis: Die Geräte, deren Behebung am dringendsten wäre, sind betrieblich am schwersten zu patchen – und mit wachsender Prioritätenliste (der DBIR 2026 verzeichnet 50 % mehr kritische Schwachstellen als im Vorjahr) verzögert sich die Bearbeitung für alle enthaltenen Schwachstellen.
Hintergrund
Edge- und Perimeter-Geräte nehmen in der Unternehmensarchitektur eine einzigartige und folgenschwere Stellung ein. VPN-Gateways, Firewalls, Remote-Access-Appliances und Application Delivery Controller sitzen an der Grenze zwischen vertrauenswürdigen und nicht vertrauenswürdigen Netzwerken. Sie sind sehr oft die erste Komponente, mit der ein Angreifer in Berührung kommt, und für viele Unternehmen die letzte Komponente, die gepatcht wird. Wird eines dieser Geräte kompromittiert, erbt der Angreifer dessen Netzwerkposition: innerhalb des Perimeters, mit Zugriff auf interne Ressourcen, häufig ohne EDR-Systeme auszulösen.
Diese Analyse kombiniert zwei unabhängige Datenbestände, um diese Konvergenz zu belegen. Tenable steuert Exposure-Telemetrie aus der Exposure Management-Plattform Tenable One bei. Diese decken Tausende von Kunden-Containern ab und erfassen, welche Edge-Infrastruktur eingesetzt wird, wo Schwachstellen liegen und wie lange diese ungepatcht bleiben. Dieser Datenbestand erweitert die laufende Analyse von Tenable Research zu Exposure-Trends bei Edge-Geräten, einschließlich der Behebungs-Telemetrie, die Tenable für die Verizon DBIR-Berichte 2025 und 2026 bereitgestellt hat. SentinelOne steuert Erkenntnisse aus seiner Praxis für digitale Forensik und Incident Response (DFIR) bei und dokumentiert aus erster Hand in kompromittierten Umgebungen, welche Bedrohungsakteure welche Sicherheitslücken tatsächlich ausnutzen. Keiner der beiden Datenbestände wurde eigens für diese Analyse erstellt; beide wurden unabhängig voneinander für unterschiedliche operative Zwecke aufgebaut.
Die Erkenntnis, die diese Analyse so prägnant macht, betrifft keine einzelne CVE und keinen einzelnen Akteur. Es ist die strukturelle Überschneidung: Zwei unabhängige Beobachtungssysteme, die das Problem aus entgegengesetzten Blickwinkeln betrachten, kommen zum selben Schluss darüber, welche Angriffsflächen von Anbietern einer dauerhaften, breiten Ausnutzung ausgesetzt sind – und durch wen. (Details zur Erhebung und Bewertung der einzelnen Datenbestände finden Sie im Anhang zur Methodik.)
Was exponiert ist: Die Schwachstellen-Angriffsfläche
Die Exposure-Telemetrie von Tenable liefert den Einblick auf der Schwachstellenseite. Alle hier gemeldeten Exposure-Metriken verwenden Messungen auf Container-Ebene: den Prozentsatz der Kundenumgebungen (organisatorische Container) mit mindestens einem Asset, das zum 15. August 2026 für eine bestimmte CVE anfällig war, im Verhältnis zu den gesamten exponierten Containern im vorausgehenden 14-Monats-Zeitraum. Dies misst die Breite der Exponierung von Unternehmen gegenüber Schwachstellen von Edge-Produkt-Anbietern im Untersuchungszeitraum, nicht die reine Anzahl der Assets.
Dieser Abschnitt umfasst 15 Anbieter in drei Gruppen: sieben, die in beiden unabhängig erstellten Datenbeständen bestätigt wurden, zwei, die in den Incident-Response-Fällen von SentinelOne bestätigt wurden, aber im zugeordneten Datenbestand von Tenable fehlen, sowie sechs „Kandidaten“-Anbieter, die durch eine breitere Analyse der Tenable-Telemetrie identifiziert wurden. Die Kandidaten sind nicht Teil der Konvergenz-Erkenntnis, aber zwei davon – F5 und Zimbra – weisen eine höhere Kunden-Betroffenheit auf als die meisten der sieben bestätigten Anbieter; sie wegzulassen, würde das tatsächliche Ausmaß der gefährdeten Edge-Infrastruktur daher untertreiben.
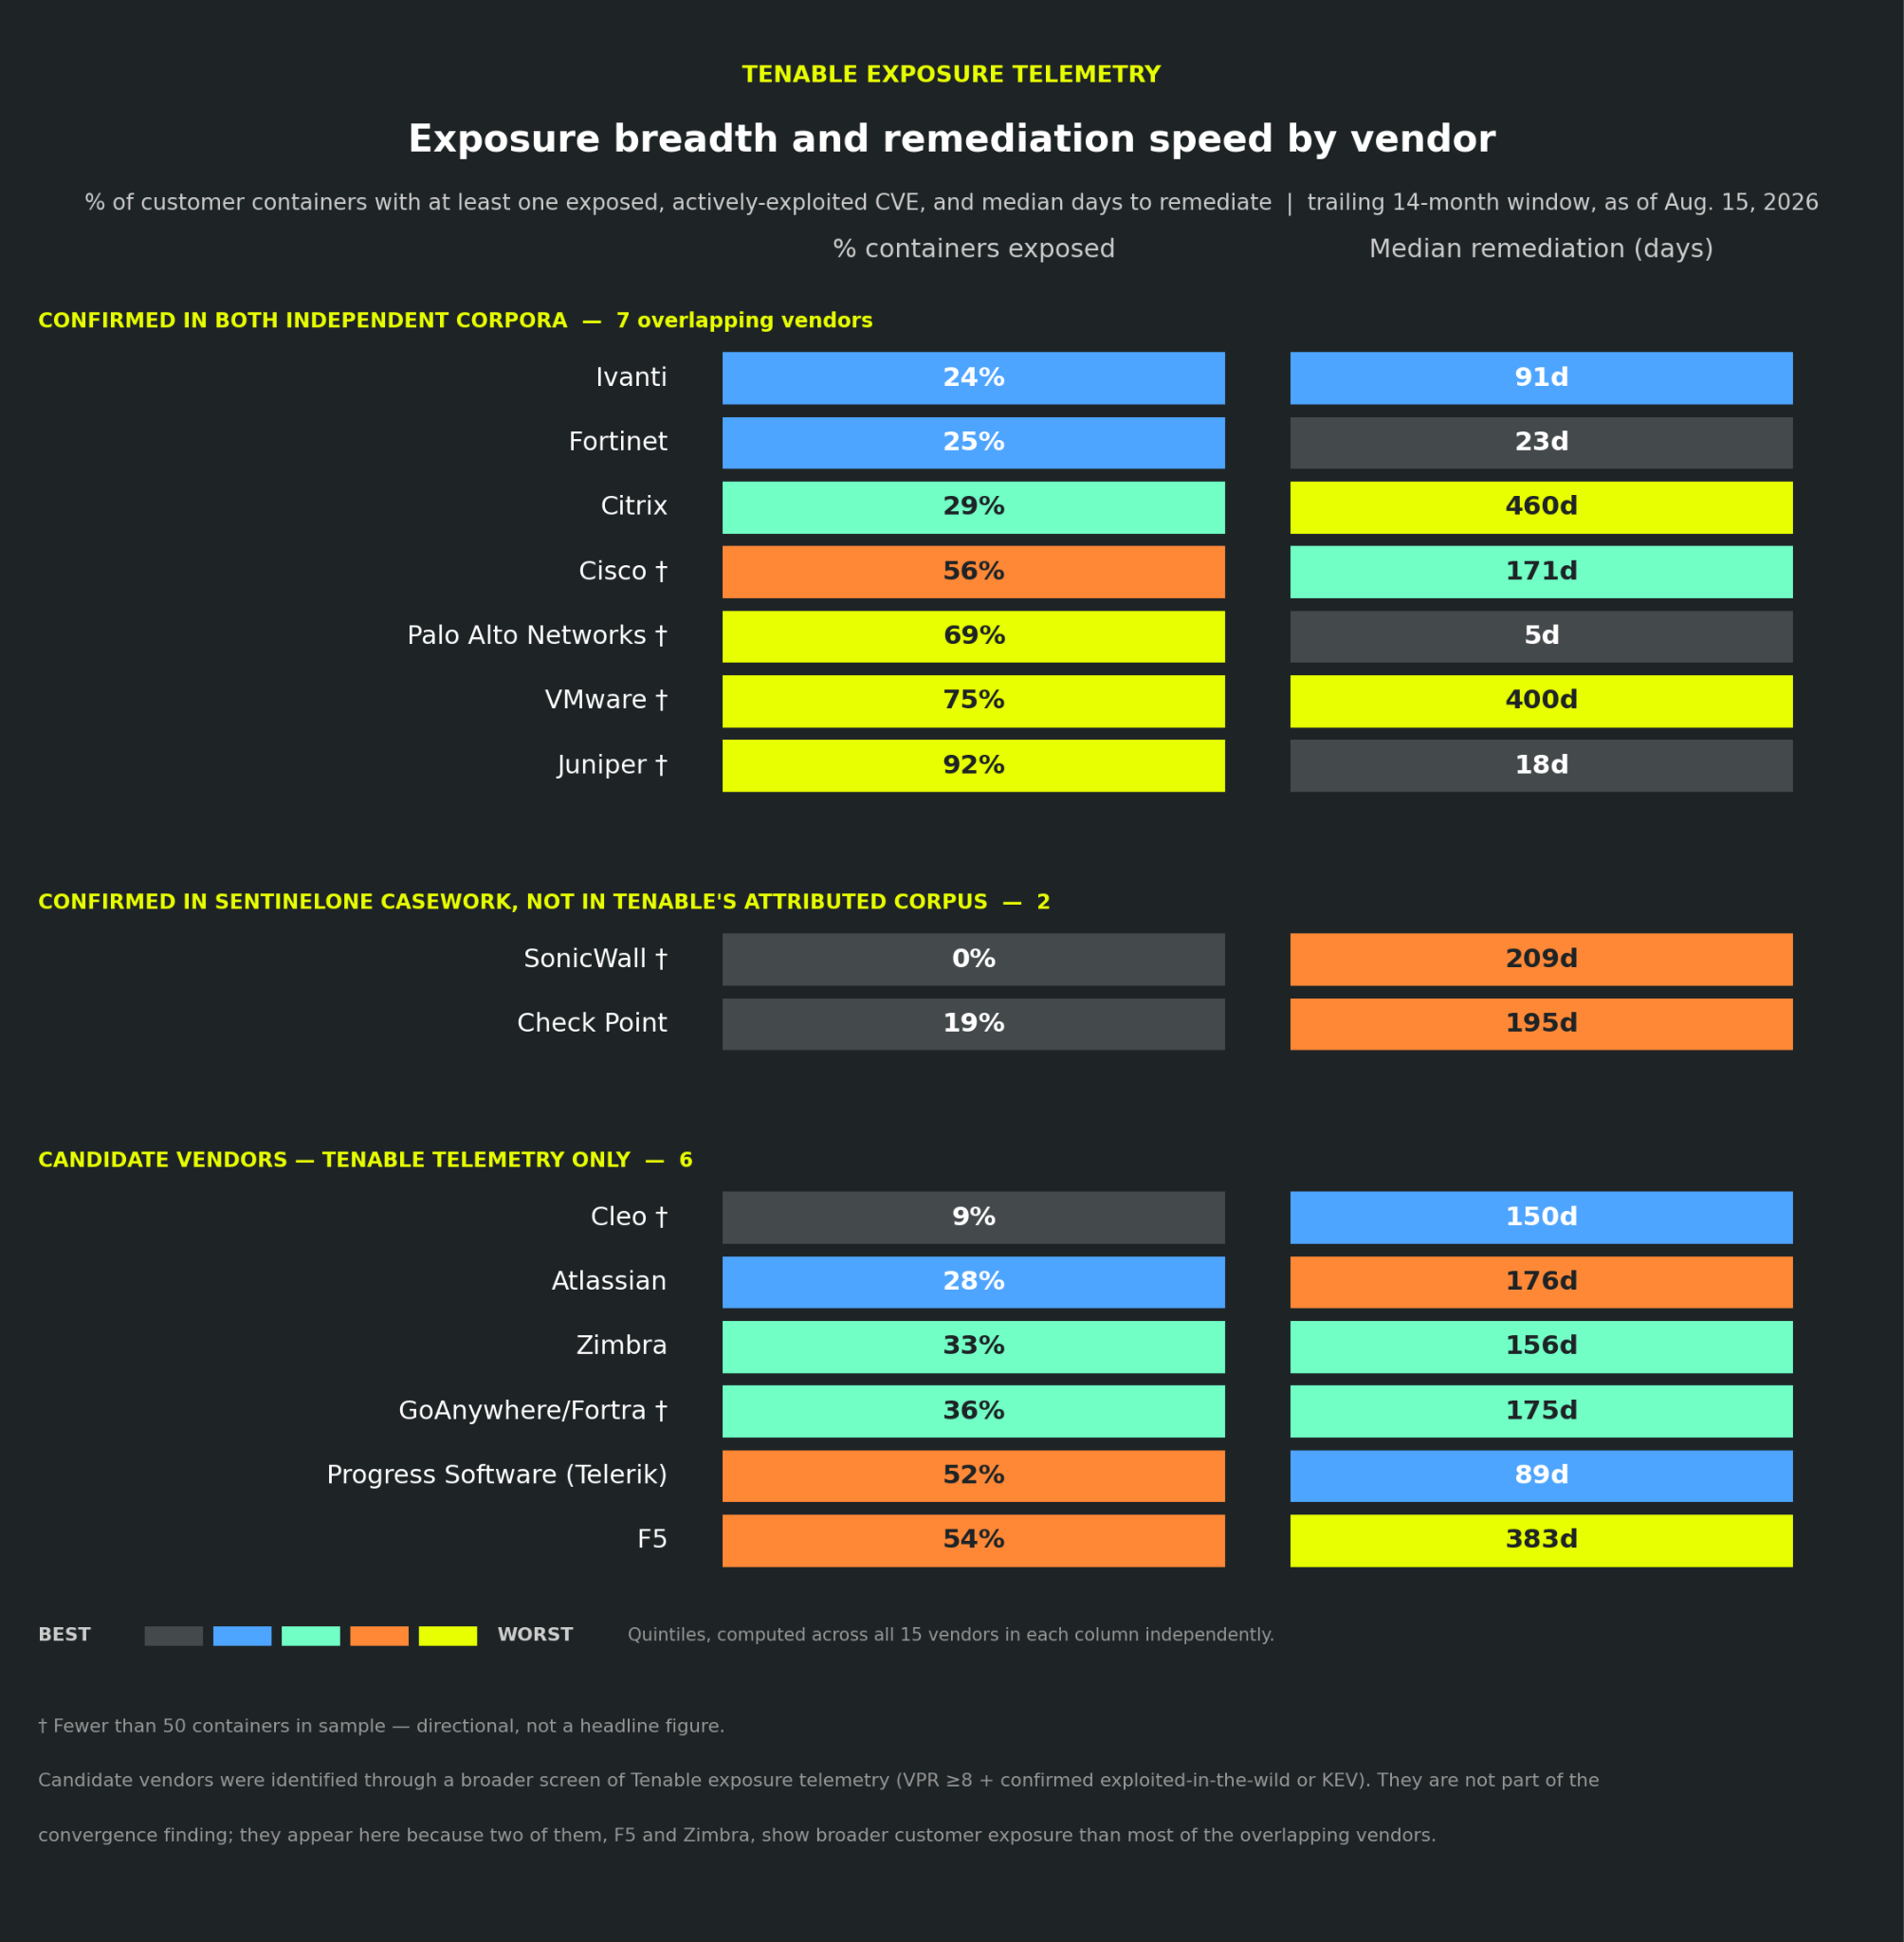
[ABBILDUNG: Aktuelle Exposure-Heatmap auf Anbieterebene (Container-Ebene, 15 Anbieter). Anteil der historisch exponierten Container mit mindestens einem Asset, das aktiv einer oder mehreren relevanten CVEs ausgesetzt ist. Quelle: Tenable Exposure-Telemetrie.]
F5 und Citrix führen das Feld aus unterschiedlichen Gründen an. Unter den Anbietern mit statistisch robusten Stichprobengrößen weisen F5-Kunden das breiteste Gefährdung (Exposure) auf: 53,8 % von 2.784 überwachten Kundenumgebungen, in denen F5-Produkte im Einsatz sind, weisen mindestens eine aktiv ausgenutzte CVE auf. Citrix-Kunden zeigen hingegen das langsamste Behebungsverhalten: Der Median bis zum Einspielen eines Patches liegt bei 461 Tagen, wobei 71 % der betroffenen Umgebungen auch nach einem vollen Jahr noch ungepatchte Citrix-CVEs aufweisen. F5 führt beim Ausmaß der Exposure; Citrix führt bei der Dauerhaftigkeit der Exposure.
Das Mittelfeld liegt enger zusammen als erwartet. Check Point (18,6 %), Ivanti (24,1 %), Fortinet (24,9 %) und Citrix (28,8 %) bewegen sich auf Container-Ebene innerhalb einer Bandbreite von nur 10 Prozentpunkten. Fortinet, das die Schlagzeilen dominiert, rangiert nach dieser Messgröße im Mittelfeld.
Anbieter mit geringer Stichprobengröße weisen extreme Raten auf, erfordern jedoch Vorsicht. Juniper (91,7 %), VMware (75,0 %), Palo Alto Networks (69,2 %) und Cisco (56,2 %) weisen alle Container-Exposure-Quoten von über 50 % auf, verfügen jedoch jeweils über weniger als 50 Container in der Stichprobe. Diese Statistiken sind reale Richtungssignale, sollten jedoch im Kontext der vergleichsweise geringen Stichprobengröße betrachtet werden.
Serielle Ausnutzung ist strukturell bedingt. In der Datenbasis zeigen sich zwei eindeutige Abfolgen serieller Ausnutzung: Ivanti EPMM (ca. 8,5 Monate zwischen aufeinanderfolgenden ausgenutzten CVEs) und Ivanti Connect Secure (ca. 13 Monate). Gleiche Produktlinie, neue Schwachstelle, wiederholte Ausnutzung. Tenable Research hat zu beiden Ivanti-Ausnutzungssequenzen Sicherheitshinweise (Advisories) veröffentlicht und jede CVE von der ersten Offenlegung bis zur aktiven Ausnutzung nachverfolgt. Die vorliegenden Exposure-Daten erweitern diese Analysen um Behebungszeiträume auf Organisationsebene, die zum Zeitpunkt der ursprünglichen Sicherheitshinweise noch nicht verfügbar waren. Die nächste Schwachstelle kommt bestimmt.
Wer was ausnutzt: Die Akteurslandschaft
Es handelt sich hierbei nicht um eine gezielte Aktion einer einzelnen Gruppe. Edge-Infrastruktur ist ein zentraler Angriffsschwerpunkt über ein breites Spektrum von Bedrohungsakteuren und Nexus-Kategorien hinweg. Die kombinierte Datenbasis von Tenable und SentinelOne dokumentiert die Ausnutzung durch Akteure aus fünf Nexus-Kategorien: China, Russland, Nordkorea, Iran und Kriminelle (finanziell motiviert). Alle fünf Kategorien nehmen unabhängig voneinander dieselben Anbieter-Angriffsflächen ins Visier. Jede Zuordnung in der Datenbasis wird in eine von drei Vertrauensstufen eingeteilt, die auf einem fünfdimensionalen Bewertungsschema basieren; dieses evaluiert die Unmittelbarkeit der Zuordnung, die Herkunft der Nachweise, die Aktualität, die Rolle bei der Ausnutzung sowie die Bestätigung durch mehrere Quellen Die Konfidenzstufen lauten von hoch bis niedrig: DIREKT (DIRECT),, TECHNIK-BASIERT (TECHNIQUE-ALIGNED) oder ABGELEITET (INFERRED).
Die Akteursdichte skaliert mit der Exposure der Anbieter. Fortinet-Produkte weisen die breiteste Angriffsfläche durch Akteure auf: 29 verschiedene Bedrohungsakteure aus fünf Nexus-Kategorien. Es folgen Citrix mit 22 Akteuren aus fünf Kategorien, Ivanti mit 19 aus vier, Palo Alto Networks mit neun aus drei und Check Point mit sechs aus zwei Kategorien. Bei jedem im Fokus stehenden Anbieter ist die Ausnutzung durch mehrere Nexus-Kategorien bestätigt. Die Exposure keines einzelnen Anbieters lässt sich auf eine einzige Angreifergruppe zurückführen.
China-Nexus-Akteure stellen das Fallbeispiel mit der höchsten Konfidenz dar; sie treten bei neun Anbietern in der Datenbasis auf, darunter mit vier Zuordnungen der Stufe DIREKT (DIRECT) allein aus der bewerteten Datenbasis. Der analytische Mehrwert liegt hier jedoch nicht in der Erkenntnis, dass China Edge-Geräte ins Visier nimmt – das ist hinlänglich bekannt. Der eigentliche Wert besteht darin, dass China, Russland, Nordkorea, der Iran und Ransomware-Akteure allesamt dieselben Edge-Geräte angreifen, wie die obigen Beispiele verdeutlichen. Es ist die geregelte Attribuierungsmethodik, die diese Aussage mit hoher Präzision ermöglicht: Sie erlaubt es, bestätigte Multi-Nexus-Konvergenz (Evidenz der Stufe DIREKT auf beiden Seiten) von angenommener Konvergenz (Stufe ABGELEITET], die eine Bestätigung durch weitere Quellen erfordert) sauber zu unterscheiden.
Was Incident Response sieht, das Telemetrie verborgen bleibt
Exposure-Daten zeigen, welche Systeme erreichbar, anfällig und ungepatcht sind. Incident Response untersucht, was nach dem Eindringen der Angreifer geschah: worauf sie zugegriffen, welche Daten sie entwendet und wohin sie sich als Nächstes bewegt haben. In den DFIR-Fällen von SentinelOne im Bereich der Edge-Infrastruktur nutzten Angreifer auf den Geräten gespeicherte Zugangsdaten sowie die bestehenden Zugriffsrechte dieser Systeme, um in interne Systeme vorzudringen.
Diebstahl von Zugangsdaten von Edge-Geräten
In drei Einsätzen gelangten Bedrohungsakteure auf die Verwaltungsebene von FortiGate-Geräten und legten gefälschte Administrator-Konten an. In zwei davon exportierten sie zudem Gerätekonfigurationen und extrahierten Zugangsdaten, die für die weitere Ausbreitung im Netzwerk (Lateral Movement) genutzt werden konnten. Zwei dieser drei Fälle sind in FortiGate Edge Intrusions im Detail dokumentiert.
In einem dieser zwei Fälle enthielt die exportierte Konfiguration LDAP-Bind-Zugangsdaten für ein Verzeichnisdienst-Konto. Das Konto wurde später in der Umgebung verwendet. Ein paar Stunden später fügte der Bedrohungsakteur der Domäne zwei Computer hinzu. Keiner von beiden wies einen Service Principal Name (SPN) auf, was für einen legitimen Domänenbeitritt ungewöhnlich ist. Das Attribut mS-DS-CreatorSID bei beiden Konten wies direkt auf das gestohlene Dienstkonto zurück.
Ähnliche Aktivitäten beobachteten wir Ende 2024 auf einer Ivanti Cloud Services Appliance. Ein Akteur mit China-Bezug verkettete CVE-2024-8963 mit CVE-2024-8190 vor der ersten öffentlichen Offenlegung der Kette. Nach Erlangen des Zugriffs sammelte der Akteur SSH-Schlüssel und andere gespeicherte Anmeldeinformationen. Dieser Einsatz ist als Aktivität F in Follow the Smoke dokumentiert.
Diese Geräte lieferten keine konventionelle Endpoint-Telemetrie. Wir mussten die Aktivitäten anhand von Authentifizierungsprotokollen, neu erstellten Active-Directory-Objekten und der späteren Verwendung der entwendeten Zugangsdaten nachverfolgen.
Wenn der Erstzugriffsvektor nicht bestätigt werden kann
Im Dezember 2025 legte Fortinet CVE-2025-59718 offen, eine Umgehung der Authentifizierung in der FortiCloud-SSO-Integration, die FortiOS und andere Produkte betraf. Einige Wochen später legte Fortinet CVE-2026-24858 offen. Diese zweite Schwachstelle ermöglichte es einem Angreifer mit einem FortiCloud-Konto und einem registrierten Gerät, sich bei Geräten anderer Kunden anzumelden, wenn FortiCloud SSO aktiviert war.
Diese Überschneidung war in einem der drei oben genannten Einsätze von Bedeutung. Auf dem Gerät lief eine Version, die von beiden CVEs betroffen war, aber die verfügbaren Protokolle zeigten nicht, wann oder wie der Angreifer erstmals Zugriff erlangte. Die früheste verbliebene bösartige Aktivität zeigte ein gefälschtes lokales Administrator-Konto. Ein paar Minuten später authentifizierte sich ein Domänen-Administrator aus dem VPN-Adressbereich des Geräts. EExposure-Daten zeigten, dass das Gerät für beide CVEs anfällig gewesen war, aber das allein reichte nicht aus, um festzustellen, wie es kompromittiert wurde. Wir behandelten beide als mögliche, nicht als bestätigte Vektoren für den Erstzugriff.
Missbrauch von vertrauenswürdigem Verwaltungszugriff
In einem DFIR-Einsatz von SentinelOne, der ein FortiManager-Gerät betraf, erlaubte CVE-2024-47575 einem nicht autorisierten Gerät, sich über das Verwaltungsprotokoll beim Gerät zu registrieren. Zwei Log-Einträge im Abstand von wenigen Sekunden zeichneten die gefälschte Registrierung und die darauffolgende Einstellungsänderung auf. Der Bedrohungsakteur bereitete daraufhin ein Archiv mit Konfigurationen verwalteter Geräte vor, das Zugangsdaten, Adressen und Details über das Netzwerk offenlegen konnte. Der Akteur war bereits seit etwa einem Monat aktiv, bevor der Kunde die Aktivität entdeckte.
In einem separaten Einsatz verkettete ein Bedrohungsakteur SQL-Injection, Pass-the-Hash-Authentifizierung und Authentication Bypass gegen eine im Internet erreichbare SonicWall GMS-Konsole (CVE-2023-34133, CVE-2023-34132 und CVE-2023-34124). Der Akteur erstellte Administrator-Konten auf einer von einem Managed Service Provider (MSP) betriebenen Plattform und nutzte anschließend bestehende, gemeinsam genutzte Zugänge, um in mehrere Kundenumgebungen einzudringen. Der Großteil des resultierenden Datenverkehrs stand im Zusammenhang mit Werbung, was uns zu der Einschätzung veranlasste, dass die Infrastruktur für Klickbetrug genutzt wurde.
Die Akteure hatten es auf unterschiedliche Dinge abgesehen. Der eine sammelte Konfigurationsdaten und Netzwerkinformationen. Der andere nutzte den Zugriff, um Systeme über mehrere Umgebungen hinweg in Proxys zu verwandeln. In beiden Fällen erbte der Akteur den Zugriff, den die Organisation der Verwaltungsplattform bereits gewährt hatte. Diese Fälle verdeutlichen den Unterschied zwischen den zwei Perspektiven: Exposure-Telemetrie identifiziert das anfällige Gerät, während DFIR zeigt, was entwendet wurde und wohin sich der Angreifer als Nächstes bewegte.
Handlungsempfehlungen
F5- und Citrix-Edge-Geräte umgehend patchen. Diese beiden Anbieter vereinen die höchsten Exposure-Raten mit den langsamsten Behebungszeiträumen über statistisch belastbare Stichproben hinweg. Suchen Sie nach Strategien zur Verkürzung der Behebungszeit, insbesondere für CVEs mit verfügbarem Exploit-Code. Reduzieren Sie darüber hinaus die Angriffsfläche, indem Sie den aktivierten Funktionsumfang auf diesen Geräten auf ein Minimum beschränken, und streben Sie Defense-in-Depth an, indem Sie Endpunkte im Schutzmodus (Protect Mode) betreiben, um Möglichkeiten für Lateral Movement einzuschränken.
Ivanti Connect Secure- und EPMM-Bereitstellungen überprüfen. Serielle Ausnutzung in beobachteten Zyklen von 8,5 bis 13 Monaten bedeutet, dass die nächste ausnutzbare CVE in diesen Produktlinien eine Frage der Zeit und nicht der Wahrscheinlichkeit ist. Unternehmen, die Edge-Produkte von Ivanti einsetzen, sollten davon ausgehen, dass sie innerhalb des nächsten Jahres mit einer neuen, aktiv ausgenutzten Schwachstelle konfrontiert werden, und ihre Patch-Kapazitäten entsprechend planen.
Spezifische Patch-SLAs für Edge-Geräte implementieren. Das Phänomen der verzögerten Behebung macht deutlich, dass allgemeine Priorisierungs-Frameworks bei Systemen an der Netzwerkgrenze nicht automatisch zu schnelleren Patch-Zyklen führen. Edge-Geräte und Netzwerkinfrastrukturen erfordern dedizierte Behebungszeitpläne, die kürzer sind als der organisatorische Standard und dem erhöhten Risiko entsprechen.
Exposure von Edge-Geräten als signalübergreifende Priorität behandeln. Akteurszuordnung (Attribuierung), Schweregrad und Exposure-Volumen weisen jeweils unterschiedlichen CVEs die höchste Priorität zu. Unternehmen benötigen alle drei Signale für eine vollständige Abdeckung. Ein Schwachstellenmanagement-Programm, das ausschließlich nach CVSS priorisiert, wird CVEs mit starker Evidenz für eine Ausnutzung, aber moderatem Schweregrad systematisch untergewichten – und umgekehrt. Die Exposure Management-Plattform Tenable One ermöglicht diesen signalübergreifenden Ansatz, indem sie den Schweregrad von Schwachstellen, Exposure Intelligence, Asset-Kontext und Exposure-Daten in einer einheitlichen Priorisierungsansicht zusammenführt.
Identifizieren der betroffenen Systeme
Tenable-Kunden können das Dashboard „Tenable Vulnerability Watch“ nutzen, um Klassifizierungen für alle in dieser Analyse besprochenen CVEs zu überwachen. Eine Liste von Tenable-Plugins für die in dieser Analyse besprochenen Schwachstellen ist auf den einzelnen CVE-Seiten unter tenable.com/cve zu finden, sobald sie veröffentlicht werden. Dieser Link zeigt alle verfügbaren Plugins für jede Schwachstelle, einschließlich bevorstehender Plugins in unserer Plugins Pipeline.
Weitere Informationen
- Tenable Vulnerability Watch
- SentinelOne – What two independent datasets reveal about who's exploiting your perimeter
- SentinelOne Threat Research (PurpleHaze, SonicWall SMA1000)
- FortiGate Edge Intrusions – SentinelOne
- Follow the Smoke – SentinelOne
- CISA Known Exploited Vulnerabilities Catalog
Nehmen Sie auf Tenable Connect an Diskussionen des Tenable Research Special Operations (RSO) Teams über die neuesten Cyberbedrohungen teil.
Erfahren Sie mehr über Tenable One, die Exposure Management-Plattform für die moderne Angriffsfläche.
Anhang: Methodik und Aufbau der Datenbasis
Wie der Korpus aufgebaut wurde. Der 33 CVEs umfassende Korpus von Tenable wurde durch die Zusammenführung und Bereinigung von Schwachstellen mit dem höchsten Ausnutzungsvolumen und der weitesten Verbreitung unter Akteuren gewonnen. SentinelOne validierte CVEs anbieterübergreifend für 14 Anbieter; die dortige Gesamtschau über 66 CVEs spiegelt die DFIR-Fallarbeit von 12 Monaten wider, wobei Falsch-Positiv-Meldungen bereinigt wurden. Kombiniert identifizieren die beiden Datenbestände 82 eindeutige CVEs, von denen 17 in beiden enthalten sind. Ergänzend zu diesen Quellen umfasst eine kontrollierte Zuordnungsdatenbasis 93 CVE-Akteur-Paare, die sich auf etwa 39 benannte Bedrohungsakteure und fünf Nexus-Kategorien verteilen.
Warum Tenable diese CVEs verfolgt. Die Datenbasis von Tenable stammt aus dem Exposure Management. Eine CVE gelangt über das Vulnerability Watch-Programm hinein, das Schwachstellen als aktiv oder wahrscheinlich ausnutzbar klassifiziert und zusätzlich mit einem Vulnerability Priority Rating (VPR) bewertet. Die beantwortete Frage ist handlungsorientiert: Was von allem, was tatsächlich in den Kundenumgebungen bereitgestellt ist, sollte zuerst priorisiert und gepatcht werden? Die Zuordnung zu Bedrohungsakteuren wird erst im Nachgang über verlässliche und mit Konfidenzwerten versehene Quellen (z. B. staatliche Cybersecurity-Hinweise) ergänzt.
Warum SentinelOne diese CVEs verfolgt. Der Datenbestand von SentinelOne kommt aus der entgegengesetzten Richtung: Incident Response. Eine CVE verdient ihren Platz in der 12-monatigen DFIR-Landschaft, weil Analysten sie in einem realen Angriff vorgefunden haben – als Vektor für den Erstzugriff in einem Fall, wegen dem sie hinzugezogen wurden. Die zu beantwortende Frage ist forensischer Natur: Was ist hier passiert und wer war es? Die Daten spiegeln nur die Kunden wider, die SentinelOne für Incident Response engagiert haben – und nicht den gesamten Markt oder die installierte Gesamtzahl der Geräte.
Was „Überschneidung“ hier bedeutet. Die Überschneidung wurde auf zwei Ebenen gemessen, und das Ergebnis unterscheidet sich je nach gewählter Ebene drastisch.
Auf der Ebene der einzelnen Schwachstelle überschneiden sich die beiden Datenbasen kaum. Nur 17 von 82 (21 %) der CVEs sind beiden gemein. Tenable und SentinelOne betrachten größtenteils nicht dieselben Schwachstellen. Auf Produktebene konvergieren die Datenbestände jedoch deutlich: Elf der 14 Anbieter aus dem im Fokus stehenden CVE-Datenbestand von Tenable tauchen in der 12-monatigen DFIR-Landschaft von SentinelOne auf – eine Konvergenz von 79 %: Fortinet, Citrix, Ivanti, Palo Alto Networks, Cisco, Juniper, VMware, Microsoft, Oracle, CrushFTP und Metas React-Framework. Das entspricht einer Konvergenz von 79 % auf Anbieterebene gegenüber 21 % auf CVE-Ebene. Drei Anbieter wichen von diesem Muster ab: Apache und SAP fehlten in den Fallarbeiten von SentinelOne komplett, und der einzige bearbeitete Progress-Fall wurde als Falsch-Positiv-Meldung geschlossen. Verengt man den Vergleich speziell auf Edge- und Remote-Access-Infrastrukturen, liegt die Konvergenz bei perfekten 100 %. Die Datenbasis von Tenable identifizierte unabhängig voneinander sieben Edge-Anbieter (Fortinet, Citrix, Ivanti, Palo Alto Networks, Cisco, Juniper und VMware). Alle sieben tauchen in den DFIR-Fällen von SentinelOne auf. Zwei Teams, die auf Basis unabhängiger Datenquellen für unterschiedliche Zwecke arbeiteten, gelangten somit zu denselben sieben Anbietern – obwohl sie nur etwa jede fünfte CVE teilten.
Warum die Unterscheidung wichtig ist. „Unterschiedliche Schwachstellen, dieselben Anbieter“ ist keine schwächere Version von „dieselbe Schwachstelle“. Es ist eine eigenständige und wesentlich handlungsrelevantere Erkenntnis. Wären beide Datenbasen bei denselben einzelnen CVEs zu demselben Ergebnis gekommen, würde die Schlussfolgerung lauten, dass lediglich eine Handvoll spezifischer Schwachstellen flächendeckend ausgenutzt wird: Man patcht diese, und das Risiko sinkt drastisch. Was die Daten tatsächlich zeigen: Staatlich gelenkte Akteure und kriminelle Gruppen geraten unabhängig voneinander an dieselbe kleine Gruppe von Edge- und Fernzugriffs-Anbietern – und finden anschließend jeweils eigene Wege ins Zielsystem. Das dauerhafte Angriffsziel ist die Angriffsfläche des jeweiligen Anbieters. Das Schließen einer aktuellen Ivanti-CVE sorgt keineswegs dafür, dass Ivanti aus dem Fokus der Angreifer verschwindet.
Alle in dieser Publikation genannten Produktnamen, Logos und Marken Dritter sind Eigentum ihrer jeweiligen Inhaber und dienen ausschließlich der Identifikation. Die Verwendung dieser Namen, Logos und Marken impliziert keine Zugehörigkeit, Befürwortung, Sponsoring oder Verbindung mit dem jeweiligen Drittanbieter.
Mehr erfahren
Mehr erfahren
Verwandte Artikel

- Exposure Management
- Vulnerability Management
Tenable One
Demo anfordern
Die weltweit führende KI-gestützte Plattform für Exposure Management
Vielen Dank
Vielen Dank für Ihr Interesse an Tenable One.
Ein Vertriebsmitarbeiter wird sich in Kürze mit Ihnen in Verbindung setzen.
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success