Entwickeln und erweitern Sie Ihre Cloud mit Zuversicht
Sichern Sie jeden einzelnen Schritt in Ihrer Cloud-Umgebung – vom Code bis zur Cloud – in einer entwicklerfreundlichen, cloud-nativen Anwendungsplattform ab. Schützen Sie all Ihre Cloud-Ressourcen, Container-Images und Cloud-Assets, um Ihre Cloud-Sicherheitsaufstellung zu optimieren, während sich Ihre Cloud-Arbeitsumgebungen weiterentwickeln und zunehmend komplexer werden.
Stärken Sie Ihre Cloud: CNAPP-Sicherheit erfolgreich umsetzen
Herkömmliche Sicherheitsmethoden, die für IT-Assets in On-Prem-Umgebungen zum Einsatz kommen, wurden nicht für die Cloud konzipiert. Wenn Sicherheitsfachkräfte versuchen, diese Verfahren in ihrer Form zu verändern und auf die Cloud abzustimmen, verschwenden sie ihre Zeit und frustrieren sich nur selbst – vor allem weil es effektivere Möglichkeiten zur Absicherung von Cloud-Infrastruktur und -Services gibt.
Eine CNAPP bietet Ihnen ganzheitlichen Einblick in komplexe Public Cloud-, Private Cloud- und Hybrid Cloud-Umgebungen, sodass Sie blinde Flecken in der Cloud zum Vorschein bringen und diese sich rapide verändernde Angriffsfläche absichern können.
Dieses Whitepaper geht der Frage nach, was eine CNAPP ist und wie sie Ihnen helfen kann, die Cloud schnell und effektiv abzusichern. Lesen Sie weiter, um sich über Folgendes zu informieren:
- Das Modell der geteilten Verantwortung (Wer sichert was ab? Sie oder Ihr CSP?)
- Sicherheitsrisiken in einer Multi-Cloud-Umgebung
- Steuerung von Cloud-Identitäten
- Schwachstellenmanagement in der Cloud
- Vorteile für Unternehmen durch Nutzung einer CNAPP
Policy as Code: Ein Leitfaden für Unternehmen – Design, Build und Runtime
Im Zuge der Einführung zusätzlicher in der Cloud gehosteter Anwendungen und des Ausbaus der bestehenden cloudbasierten Architektur wird die Absicherung Ihres Unternehmens immer komplexer. Viele Unternehmen haben Schwierigkeiten, herkömmliche Verfahren für On-Prem-Sicherheit auf die Cloud umzustellen, denn für dynamisch ausgelegte Cloud-Workloads funktionieren diese Ansätze nicht.
Es ist an der Zeit, einen Shift-Left-Ansatz zu verfolgen und sicherheitsrelevante Best Practices einzusetzen, die darauf ausgelegt sind, die Cloud sowie Hybrid Cloud- und On-Prem-Umgebungen abzusichern. Es ist wichtig, dass Ihre Teams proaktiv vorgehen und diese Prozesse bereits vor der Cloud-Entwicklung und -Bereitstellung einsetzen. Echte CNAPP-Cloud-Sicherheit beginnt schon in Ihren frühesten Planungsphasen und sollte ein integraler Bestandteil des gesamten Softwareentwicklungszyklus (SDLC) sein – bis hin zur Laufzeitumgebung.
With Tenable, you can adopt policy as code and infrastructure as code (IaC) to secure modern cloud environments.
Schwachstellenmanagement vom Code bis zur Cloud
Cloud-Workloads sind komplex und dynamisch – und führen kontinuierlich zu neuen Risiken. Doch damit nicht genug: Herkömmliche Ansätze für Vulnerability Management funktionieren in der Cloud nicht besonders gut, wodurch es für einige Teams zur Herausforderung wird, die entsprechenden Risiken einzudämmen. Stattdessen sollten Ihre Sicherheitsteams über klassische Schwachstellenmanagement-Verfahren hinausgehen und kontinuierliches Exposure Management in die Cloud ausweiten.
Bei dieser Cloud-Strategie geht es nicht nur um die reine Erfassung von Schwachstellen sowie deren Behebung, sobald sie ausfindig gemacht wurden. Sie beinhaltet darüber hinaus eine proaktive Identifizierung und Beseitigung von Software-Sicherheitslücken und Fehlkonfigurationen in Ihrem gesamten Softwareentwicklungszyklus.
In diesem E-Book erfahren Sie mehr darüber, wie Ihnen die Einführung einer CSPM-Lösung (Cloud Security Posture Management) dabei helfen kann, Sicherheit in die gesamte Entwicklung von Cloud-Apps einzubinden.
Tenable Connect-Community: Your comprehensive CNAPP resource for cloud security
Tenable Connect ist Ihre zentrale Anlaufstelle für alle Fragen zum Thema CNAPP. Ganz gleich, ob Sie Fragen an andere Experten für Cloud-Sicherheit haben oder sich eingehender darüber informieren möchten, wie Tenable Sie bei der Erfüllung all Ihrer Sicherheitsanforderungen für in der Cloud gehostete Anwendungen unterstützen kann: Bei Tenable Connect sind Sie an der richtigen Adresse.
CNAPP: Ein sich wandelnder Ansatz für Cloud-Sicherheit
Angreifer wissen, dass Zugangsdaten von Benutzern die Schlüssel zu Ihrer Cloud-Umgebung sind. Ein erfolgreicher Social Engineering-Angriff kann ihnen Zugang gewähren, um sich dann – oftmals ohne Ihr Wissen – per „Lateral Movement“ durch Ihre Cloud fortzubewegen. Schützen Sie Ihre Cloud-Identitäten und -Ressourcen durch Identitäts- und Zugriffsverwaltung (Identity and Access Management, IAM).
Erschließen von Kubernetes-Innovationen durch vereinfachte Cloud-Sicherheit
Kubernetes-Sicherheit stellt eine Herausforderung dar. Doch das richtige CNAPP-Tool kann Ihnen helfen, diese Komplexitäten zu überwinden – durch automatisierte, benutzerdefinierte Richtliniendurchsetzung, Scanning von Helm-Charts, erweiterte Zugriffskontrollen sowie Cloud Workload Protection (CWP) für containerisierte Umgebungen.
Why integrating DSPM is key to your CNAPP strategy
Während Ihr Unternehmen immer mehr Systeme und Services in die Cloud migriert, steigt parallel dazu auch die Menge an sensiblen Daten, die Angreifer unter Umständen ausnutzen könnten. Eine integrierte DSPM- und CNAPP-Lösung kann Ihnen Echtzeit-Einblick in Cloud-Risiken bieten, sodass Sie Sicherheitslücken schnell schließen können.
Anwendungssicherheit von der Build-Phase bis zur Laufzeit
Effektive Sicherheit von Cloud-Anwendungen erfordert eine „Linksverschiebung“ (Shift-Left-Ansatz) von klassischen Vulnerability Management-Verfahren hin zu einem risikobasierten Ansatz, bei dem sicherheitsrelevante Best Practices zur Verwaltung von dynamischen und komplexen Cloud-Umgebungen eingesetzt werden.
Jedes Unternehmen weist individuelle Faktoren auf, die sich unmittelbar auf Ansätze für Cloud-Sicherheit sowie den Reifegrad auswirken. Im Folgenden stellen wir Ihnen jedoch sechs empfohlene Best Practices der Cloud-Sicherheit vor, mit denen Sie sicherstellen, dass Ihre cloudnativen Anwendungen von der Entwicklung bis zur Bereitstellung und darüber hinaus geschützt sind.
| BUILD-TIME |
| Identifizierung von Sicherheitsmängeln in Infrastructure as Code durch Integration in Ihre Entwicklungsumgebung und Pipeline |
| Bewertung von Infrastructure as Code bei Commit- oder Merge-Requests |
| Integration in die CI/CD-Pipeline zur Identifizierung von Fehlern in Containern und Bibliotheken von Drittanbietern vor der Bereitstellung |
| RUN-TIME |
| Kontinuierliches Scannen und Bewerten von Kubernetes und Ihrer Cloud-Infrastruktur, um Abweichungen zu erkennen |
| Identifizieren von Sicherheitslücken in laufenden Containern und Compute-Instanzen, ohne Scanner bereitzustellen oder Agents zu installieren |
| Zusammenführen kritischer Ad-hoc-Änderungen und erforderlicher Behebungsschritte zurück in den Build |
Häufig gestellte Fragen zum Thema CNAPP
Do you have questions about CNAPP, but not sure where to start?
This CNAPP FAQ has your answers.
-
Was ist eine Plattform für cloud-nativen Anwendungsschutz?
-
Eine Cloud-Native Application Protection Platform (CNAPP) ist eine zentrale Plattform, die sich aus Cloud-Sicherheitstools und entsprechenden Technologien zusammensetzt, die Cloud-Anwendungen vor Cyberbedrohungen schützen – von der Entwicklung bis zur Produktion. Mit einer CNAPP können Sie Cloud-Anwendungen dank ganzheitlichen Einblicks in Cloud-Umgebungen proaktiv absichern und parallel dazu Sicherheitskontrollen verbessern.
-
Was bedeutet CNAPP?
-
Die Abkürzung CNAPP steht für Cloud-Native Application Protection Platform und bezeichnet somit eine Plattform für cloud-nativen Anwendungsschutz. Gartner definiert den Begriff „CNAPP“ wie folgt: „Cloud-Native Application Protection Platforms (CNAPPs) sind ein einheitliches und eng integriertes Paket aus Sicherheits- und Compliance-Funktionen, die darauf ausgelegt sind, cloud-native Infrastruktur und Anwendungen zu schützen.“
-
Was bedeutet cloud-nativ?
-
Der Begriff „cloud-nativ“ beschreibt den Umstand, dass Entwickler Apps und Services in Public Cloud-, Private Cloud- oder Hybrid Cloud-Umgebungen erstellen. Zahlreiche Unternehmen nutzen cloud-native Anwendungen und Services, da sich diese schneller und mit geringerem Ressourceneinsatz skalieren lassen. Die Begriffe cloud-nativ und cloudbasiert ähneln einander, sind aber nicht deckungsgleich. Entwickler haben cloudbasierte Anwendungen unter Umständen nicht in der Cloud erstellt. Doch befinden sie sich einmal dort, können Entwickler von einigen Vorteilen profitieren, die Cloud-Services bieten.
-
Sind cloud-native Anwendungen sicher?
-
Ja. Cloud-native Anwendungen können sicher sein, wenn Ihr Unternehmen einen risikobasierten Ansatz für Cloud-Sicherheit verfolgt.
-
Was ist eine cloud-native Anwendung?
-
Eine cloud-native Anwendung ist eine Anwendung, die in einer Cloud-Umgebung erstellt, bereitgestellt und verwaltet wird.
-
Durch welche Kernkomponenten zeichnet sich cloud-native Sicherheit aus?
-
Im Hinblick auf cloud-native Sicherheit kann jedes Unternehmen unter Umständen eigene Ansätze verfolgen. Doch die effektivsten Programme für cloud-native Sicherheit zeichnen sich durch einen risikobasierten Ansatz aus, bei dem Komponenten wie Infrastructure as Code, Policy as Code, Governance as Code, Drift as Code, Security as Code und Remediation as Code berücksichtigt werden.
-
Wie lassen sich cloud-native Umgebungen absichern?
-
Eine Plattform für cloud-nativen Anwendungsschutz ist eine hervorragende Lösung zur Absicherung von Cloud-Umgebungen. Eine CNAPP gewährleistet, dass Ihr DevSecOps-Team Sicherheitsrichtlinien im gesamten Entwicklungszyklus einheitlich verankert – vom Code bis zur Cloud-Bereitstellung. Eine CNAPP liefert proaktive Erkenntnisse zu Sicherheitsschwächen von cloud-nativen Anwendungen, z. B. zu Sicherheitslücken, Schwachstellen, Fehlkonfigurationen und anderen Sicherheitsrisiken.
-
Was ist eine CNSP?
-
CNSP steht für Cloud-Native Security Platform und bezeichnet eine cloud-native Sicherheitsplattform. CNAPPs werden mitunter auch als CNSPs bezeichnet. Beide Plattformen werden für cloud-native Sicherheit eingesetzt und machen in der Regel von Cloud Security Posture Management (CSPM), Cloud Service Network Security (CSNS) und einer Cloud Workload Protection Platform (CWPP) Gebrauch.
-
Welche Herausforderungen gibt es im Hinblick auf CNAPP-Sicherheit?
-
Cloud-Umgebungen sind komplex und dynamisch – und rufen im Hinblick auf CNAPP-Sicherheit ganz eigene Herausforderungen hervor. Da sich diese Umgebungen kontinuierlich weiterentwickeln, verändert sich parallel dazu auch die Bedrohungslandschaft rasant. Dadurch ist es für Teams schwierig, neue und bestehende Cloud-Sicherheitsprobleme in sämtlichen Assets zu erfassen – insbesondere wenn in Cloud-Sicherheitsstrategien keine CNAPP eingebunden ist.
-
Worauf sollte ich bei der Suche nach der richtigen CNAPP achten?
-
Jedes Unternehmen bringt eigene Anforderungen und Voraussetzungen mit sich, die von Faktoren wie der Branche, der Unternehmensgröße und den Geschäftszielen abhängen. Dennoch gibt es drei wichtige Komponenten, die jede CNAPP aufweisen sollte: Cloud Security Posture Management (CSPM), Cloud Infrastructure Entitlement Management (CIEM) und Cloud Workload Protection (CWP).
-
Funktioniert klassisches Schwachstellenmanagement in cloud-nativen Umgebungen?
-
Nein. In dynamischen und komplexen Cloud-Umgebungen sind klassische On-Prem-Verfahren für das Schwachstellenmanagement nicht effektiv. Effektiver ist hier ein Ansatz, in den speziell auf die Cloud ausgelegte, risikobasierte Cloud-Sicherheitsprozesse eingebunden sind, wie z. B. bei einer CNAPP.
-
Was ist ein Container?
-
Ein Container ist eine Softwarekomponente, mit der Code und zugehörige Abhängigkeiten in einem Paket zusammengefasst werden. Sie gewährleistet, dass Apps oder Services sämtliche Elemente enthalten, die zur Ausführung in beliebigen Umgebungen erforderlich sind.
-
Was ist Container as a Service (CaaS)?
-
Container as a Service (CaaS) hilft Entwicklern, Container mittels containerbasierter Virtualisierung bereitzustellen, auszuführen und zu verwalten. Kubernetes ist eine CaaS-Plattform. Tenable One Vulnerability Management container security can help developers with ensuring end-to-end visibility of container images, including vulnerability assessment and policy enforcement throughout your software lifecycle.
-
Was ist Policy as Code?
-
Policy as Code ist ein Prozess, mit dem Entwickler Code in einer Programmiersprache wie Python schreiben, um Richtlinien zu verwalten und zu automatisieren. Tenable One Cloud Exposure supports policy as code for continuous assessment so your teams can capture security policy as code and then continuously expose violations across your IaC at build time, while also enforcing your security policies before deployment (CI/CD).
-
Was ist Infrastructure as Code?
-
Mit Infrastructure as Code (IaC) wird Cloud-Infrastruktur in Form von Code verwaltet und bereitgestellt, der sich in der Regel in Konfigurationsdateien befindet.
Tenable One Cloud Exposure can scan infrastructure as code to find security issues, including vulnerabilities, flaws, policy violations or misconfigurations during the development process. Die Lösung automatisiert die Erfassung von potenziellen Sicherheitsschwächen, sodass Ihre Teams sie beheben können, bevor es zu einer Sicherheitsverletzung kommt. IaC ist ein wichtiger Bestandteil von DevOps, Sicherheit und Compliance.
-
Was ist CSPM (Cloud Security Posture Management)?
-
CSPM besteht aus Tools und Ressourcen, mit denen cloudbasierte Probleme wie Fehlkonfigurationen oder andere Compliance- oder Sicherheitsrisiken zum Vorschein gebracht werden. CSPM-Lösungen benachrichtigen Sicherheitsteams, wenn sie Sicherheits- oder Compliance-Probleme in einer Cloud-Umgebung feststellen.
Eine CSPM-Lösung kann Ihnen zudem Funktionen für das kontinuierliche Monitoring der gesamten Produktionsumgebung bieten, um Probleme im Zusammenhang mit cloud-nativen Anwendungen zu identifizieren und noch vor der Bereitstellung zu beheben. Wenn Probleme nach der Bereitstellung auftreten, kann eine CSPM-Lösung Sicherheitslücken auch automatisch erfassen und Sie bei deren Behebung unterstützen. So gehen Sie in Sachen Cloud-Sicherheit jederzeit proaktiv vor.
-
Was ist eine Cloud Workload Protection Platform (CWPP)?
-
Eine CWPP unterstützt die Absicherung und Verwaltung von Workloads in Cloud-Umgebungen. Mit einer CWPP wird das Thema Cloud-Sicherheit auf Workload- statt auf Endgeräte-Ebene angegangen. CWPPs schützen die Cloud vor Cyberangriffen, selbst in Multi-Cloud-Umgebungen.
Eine Cloud Workload Protection Platform bietet umfassenden Einblick in die Cloud, sodass Cloud-Sicherheitsprobleme schneller und effektiver identifiziert und Probleme mit kritischem Schweregrad bei der Behebung priorisiert werden können. Eine CWPP unterstützt Continuous Integration und Continuous Delivery (CI/CD) für alle Cloud-Workloads, darunter Server, virtuelle Maschinen, Container und Serverless Workloads.
-
Was ist ein Cloud Access Security Broker (CASB)?
-
Bei einem Cloud Security Access Broker (CASB) wie beispielsweise Netskope handelt es sich um ein Cloud Security Gateway. Ein Cloud Security Gateway steht für die Kontrollpunkte, die ein Unternehmen zwischen einer Cloud-Service-Umgebung und seinen Kunden einrichtet. Ein solches Gateway setzt Sicherheitsrichtlinien an verschiedenen Punkten durch und kann als cloudbasierte Lösung oder als On-Prem-Lösung zum Einsatz kommen.
-
Was ist Kubernetes?
-
Kubernetes ist eine quelloffene Plattform zur Container-Orchestrierung, die wichtige Prozesse im Rahmen der Entwicklung von Cloud-Anwendungen automatisiert. Sie wurde ursprünglich von Google entwickelt, inzwischen ist aber die Cloud Native Computing Foundation für sie zuständig. Kubernetes kann Sie bei der Verwaltung und Skalierung von Containern in Cloud-Umgebungen unterstützen.
-
Was ist Kubernetes Security Posture Management (KSPM)?
-
Kubernetes Security Posture Management (KSPM) ist ein Cybersecurity-Tool, mit dem Sicherheitsprobleme in Kubernetes erfasst und behoben werden.
-
Was ist ein Cloud Service Provider (CSP)?
-
Ein Cloud Service Provider (CSP) stellt cloudbasierte Services bereit, beispielsweise Cloud Computing-Infrastruktur, Anwendungen und Speicher. Einige bekannte CSPs sind Amazon Web Services (AWS), Microsoft Azure und Google Cloud Platform (GCP).
-
Was ist ein Softwareentwicklungszyklus (Software Development Lifecycle, SDLC)?
-
Ein Softwareentwicklungszyklus (SDLC) ist ein Prozess, von dem Entwickler Gebrauch machen, um Software möglichst zeitnah und anhand von Best Practices zu erstellen und bereitzustellen. Die meisten Unternehmen legen einen SDLC als Prozess mit fünf bis sieben Phasen an: Planung, Analyse, Design, Entwicklung, Test, Implementierung und Wartung.
-
Was bedeutet Laufzeit?
-
Die Laufzeit ist Teil des Programmierzyklus. Der Begriff bezeichnet die Phase, in der ein neues Softwareprogramm bzw. eine neue App mit sämtlichen erforderlichen Komponenten ausgeführt wird. Die Laufzeit ist Bestandteil der Programmiersprache und beinhaltet häufig externe Anweisungen, etwa im Zusammenhang mit Laufzeitumgebungen oder -systemen.
-
Warum ist es wichtig, eine CNAPP in den SDLC zu integrieren?
-
Die Integration einer CNAPP in den Softwareentwicklungszyklus bietet viele Vorteile im Hinblick auf die Cloud-Sicherheit. Beispielsweise bietet eine CNAPP mehr Transparenz und Erkenntnisse hinsichtlich bestehender Cloud-Risiken. Wenn Sie wissen, wo Sicherheitsschwächen vorliegen, können Sie diese entsprechend priorisieren und beheben. Wird eine CNAPP in Ihren Entwicklungsprozess eingebunden, kann sie dazu beitragen, vorhandene Probleme weit früher – und einfacher – in der Cloud-Entwicklungspipeline aufzuspüren und zu beheben. Darüber hinaus kann Sie eine CNAPP bei der Automatisierung von Prozessen unterstützen – mit kontinuierlichem Einblick in Schwachstellen und andere Cloud-Bedrohungen.
CNAPP: Beheben von Sicherheitslücken in der Cloud mithilfe handlungsfähiger Cloud-Sicherheit
Durch verteilte Umgebungen und wachsende Angriffsflächen entstehen neue cloudbasierte Angriffsvektoren. Bedrohungsakteure versuchen hochmotiviert, Sicherheitslücken in der Cloud mithilfe von immer neuen und komplexeren Taktiken zu ihrem Vorteil zu nutzen. Beheben Sie Sicherheitsschwachstellen in der Cloud und beseitigen Sie Fehlkonfigurationen und riskante Berechtigungen, um Ihre sensiblen Cloud-Daten proaktiv zu schützen – mit der CNAPP von Tenable.
Blogbeiträge zum Thema Cloud-Native Application Protection Platform (CNAPP)
CNAPP: Was ist eine CNAPP und warum ist sie für Sicherheitsverantwortliche wichtig?
Die Nutzung einer Plattform für cloud-nativen Anwendungsschutz bietet mehrere Vorteile. Sie verhilft zu mehr Transparenz und Erkenntnissen hinsichtlich bestehender Sicherheitsrisiken von Cloud-Anwendungen, verbessert die Kompatibilität und erkennt und behebt Sicherheitsprobleme frühzeitiger. Darüber hinaus kann eine solche Plattform Sicherheitsfunktionen in CI/CD-Pipelines automatisieren. Read this blog to learn more about how a CNAPP can help you secure your cloud environments, from code to cloud.
Mehr lesen
Sie haben nur 5 Minuten Zeit? CNAPPs in aller Kürze
Angefangen bei Verwirrung in Bezug auf das Modell der geteilten Verantwortung in der Cloud bis hin zu unzähligen CNAPP-Anbietern, die vollmundig behaupten, sämtliche Cloud-Sicherheitsanforderungen managen zu können: Best Practices der Cloud-Sicherheit in den Griff zu bekommen, kann zeitaufwendig und frustrierend sein. Doch Sicherheitsverletzungen in der Cloud häufen sich. This blog and related ebook takes some of the confusion out of the role of a CNAPP in cloud security and clearly explains what it is, how it works and why you need it.
Mehr lesen
Cloud-Native Vulnerability Management: Ein Leitfaden von Analysten
Cloud-Umgebungen weisen spezielle Cloud-Schwachstellen und weitere cloudbasierte Sicherheitsprobleme auf, wie etwa Fehlkonfigurationen. Mit klassischen Schwachstellenmanagement-Verfahren kann diesen Sicherheitslücken nicht effektiv Rechnung getragen werden. This blog explores why you need cloud vulnerability management practices and how CNAPP tools can help you continuously monitor multi-cloud environments.
Mehr lesen
On-Demand-Webinare zum Thema CNAPP und Cloud-Sicherheit
Die ersten 90 Tage einer CNAPP
Mit der richtigen Lösung für cloud-nativen Anwendungsschutz können Sie Ihre Multi-Cloud- und Hybrid Cloud-Umgebungen mithilfe einer CNAPP innerhalb der ersten 90 Tage operationalisieren.
In diesem Webinar wird Folgendes behandelt (auf Englisch):
- Häufige betriebliche Herausforderungen im Bereich Cloud-Sicherheit und wie man sie überwindet
- Entwicklung eines CNAPP-Bereitstellungsplans – für Ihre Anforderungen und Workflows
- How Tenable One Cloud Exposure can help
Schließen der Kompetenzlücke im Bereich Cloud-Sicherheit mit einer CNAPP
Im Cybersecurity-Bereich gibt es Millionen von unbesetzten Stellen – und es werden immer mehr, denn Abteilungen benötigen Sicherheitsfachkräfte mit cloudspezifischen Kompetenzen, um das Unternehmen zu schützen.
In diesem Webinar gehen wir der Frage nach, wie diese Kompetenzlücke geschlossen werden kann, und behandeln dabei folgende Themen (auf Englisch):
- Nutzung einer identitätsorientierten CNAPP zur Asset-Erfassung, Risikoanalyse und Bedrohungserkennung
- Wie Schwachstellen schnell und effektiv behoben werden können, ohne zusätzliche Mitarbeiter einzustellen
- Die Vorteile von automatisierter Cloud-Sicherheit
Wann, warum und wie Ihr Sicherheitsteam die Leistungsstärke einer CNAPP nutzen muss
Für zahlreiche Sicherheitsteams sind cloud-native Anwendungssicherheit sowie die Rolle einer CNAPP bei der Absicherung der Cloud noch Neuland.
Sehen Sie sich dieses Webinar an, um sich ausführlicher über Folgendes zu informieren (auf Englisch):
- Grundlagen und Architektur einer CNAPP
- Worin sich eine CNAPP von anderen Sicherheitsverfahren unterscheidet
- Wie eine CNAPP in Ihre vorhandenen Sicherheits-Frameworks eingebunden werden kann
Entwicklung und Optimierung von DevSecOps mit Cloud Security as Code
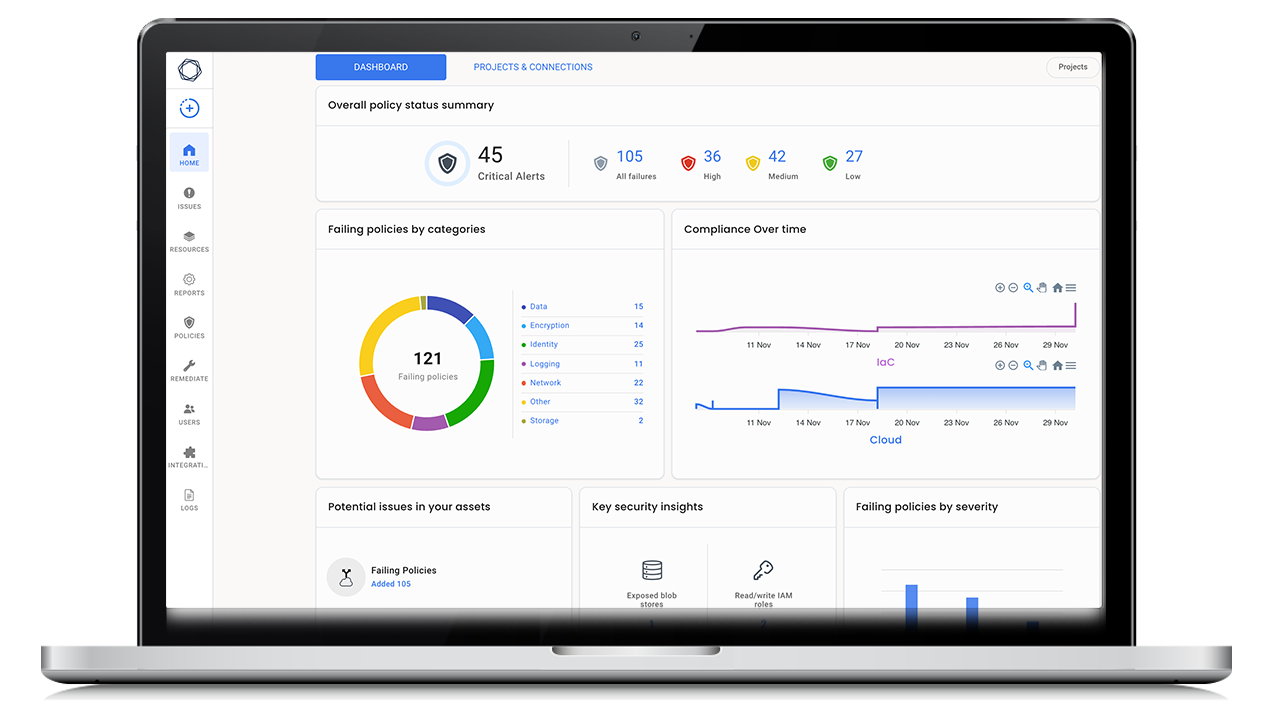
Kommen herkömmliche Verfahren der On-Prem-Sicherheit zum Einsatz, bleibt Ihre Cloud-Angriffsfläche weiterhin anfällig für Sicherheitsverletzungen. Tenable’s CNAPP, Tenable One Cloud Exposure, gives you complete cloud visibility so you can continuously discover and assess your cloud-native applications for security issues, all without installing agents or other tedious legacy security processes.
Tenable One Cloud Exposure gives you comprehensive visibility into your cloud-native environment so you can quickly identify and remediate security issues, even as your cloud environment constantly changes. Die Lösung gewährleistet Cloud-Sicherheit von der Build-Phase bis zur Laufzeit.
With Tenable One Cloud Exposure, you can mature your cloud-native security practices with:
- Policy as Code für kontinuierliche Bewertungen
- Governance as Code für automatisierte Governance
- Drift as Code für kontinuierliche Erkennung
- Security as Code für erweiterte Sicherheit
- Remediation as Code für automatisierte Behebungsmaßnahmen, um Sicherheitsmängel aufzuspüren und zu beseitigen
Try Tenable One Cloud Exposure for free
Wenn Ihre Sicherheitsverfahren erst nach der Bereitstellung von cloud-nativen Anwendungen durch Ihre Teams greifen, erhöhen Sie dadurch das Cyberrisiko. Schützen Sie Ihre Cloud proaktiv, indem Sie Sicherheit in Ihren Softwareentwicklungszyklus einbinden – bei jedem Schritt. Change the way you approach cloud security with Tenable One Cloud Exposure, full-stack cloud-native security, from code to cloud deployment.
Tenable One
Demo anfordern
Die weltweit führende KI-gestützte Plattform für Exposure Management
Vielen Dank
Vielen Dank für Ihr Interesse an Tenable One.
Ein Vertriebsmitarbeiter wird sich in Kürze mit Ihnen in Verbindung setzen.
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success